AIで攻撃が速まる時代の企業Web運用 — 確認から復旧までを滞らせない準備
Googleの報告から考える、公開後のサイトを守る仕組みと体制
例えば、朝、サイトの不具合に気づく。制作会社に連絡し、担当者からの返信を待つ。影響を調べ、社内で対応を相談する。そんな場面を考えてみる。
Webサイトの運用では、こうした確認と調整に時間がかかる。攻撃する側の作業がAIで速くなるとき、私たちは、この時間をどう短くできるだろうか。
2026年9月8日、Google Threat Intelligence Group(GTIG)は、攻撃者によるAI利用の変化を報告した。注目したいのは、AIの能力そのものに加え、それがWeb運用の前提をどう変えるかだ。今回は観測された事例を入口に、企業のWeb担当者と経営者が確認しておきたいことを整理する。
6時間未満という事例をどう読むか
Googleが報告した個別事例では、侵害済みのクラウド環境を足場に、AIを使って大量の認証情報を盗む攻撃を計画・構築・実行し、その工程が6時間未満だった。AIはスキャンの管理やエラーへの対処などを担っていた。
この数字は、特定の攻撃活動にかかった時間だ。任意の企業サイトが6時間で侵入されるという意味でも、侵入から被害発覚までの平均時間でもない。
同報告のうち、AIを使う脆弱性研究の節では、観測された範囲について次のように述べている。
GTIGは、攻撃者が実環境の標的に対して完全自律型のパイプラインを展開した事例を、まだ観測していない。
Google GTIG「From Prompting to Autonomy」、2026年9月8日。「AI-Augmented Vulnerability Research」節の原文の一部を日本語訳。
人が目的や手順を与え、工程の一部をAIが自律的に進める状態と、攻撃の全工程を人の介入なしに行う状態は、分けて捉える必要がある。
NCSCの2026年11月3日の年次レビューも、AIは攻撃全体を自律的に行うより、既存の手法の速度・規模・効率を高める方向で組み込まれる可能性が高いと評価している。
AIを導入していない会社にも関係する
Googleは、開発用のソフトウェア部品を経由した攻撃も報告している。DUSTMAKERという認証情報を盗むマルウェアには、AI開発支援ツールが読む設定ファイルに不正な指示を仕込み、操作を誘導する機能があった。
ここから企業のWeb運用を考えると、公開中のページに加え、次の三つが確認対象になる。
1. サイトを支える仕組みと管理者
記事や画像を管理するCMS、制作会社が使う開発環境、サイトを公開する仕組み、フォームの送信先、外部サービスにつなぐ認証情報。Webサイトは、こうした複数の仕組みで動いている。自社がAIを導入していなくても、委託先の開発工程や利用サービスにAIが組み込まれている可能性はある。
2. 不具合が事業に及ぼす影響
「会社案内しか載せていないから大丈夫」とも言い切れない。会社情報の改ざん、偽サイトへの誘導、問い合わせフォームの停止は、機密資料がなくても企業の信用や営業機会に影響する。フォームに入力された情報が、どこへ送られ、誰に届き、どこに残るのかも確認したい。
3. 更新と判断を待つ時間
英国の国家サイバーセキュリティセンター(NCSC)は、2025年5月の評価で、脆弱性の公表から悪用までの時間がAIによってさらに短くなると見込んでいた。これは将来予測であり、Googleが報告した個別の観測事例とは性質が異なる。修正が公開されたあとに対応を先送りするリスクを考える材料になる。
例えば、問題のある部品を自社で使っているか分からない。修正する人はいても、公開を承認する人が不在。こうした状態では、技術的には対応できる問題でも着手が遅れる。
確認が止まる箇所を、異常の把握、影響の調査、判断、復旧に分けると、平時にそろえる情報も具体的になる。
不具合に気づいてから対応するまでに必要な情報と役割。本記事の運用上の観点で整理した。
確認から対応までをつなぐ
私は、攻撃側の作業が速くなるほど、企業には「自社への影響を調べ、対応を決め、元に戻せる」運用が必要になると考えている。新しい防御製品の導入に加えて、すでにある情報と担当者をつなぐ準備ができる。
更新を急ぐ必要があっても、確認せずに本番サイトへ反映すれば、表示が崩れたり、フォームが動かなくなったりするおそれがある。平時に検証環境と確認項目を用意すれば、変更の影響を確かめてから進めやすくなる。
通常の更新を扱う定例日と、緊急性の高い問題に対応する手順も分けておきたい。以下では、まず現状を確認し、次に作業手順を整え、継続できる体制にする順で整理する。
今週確認する三つのこと
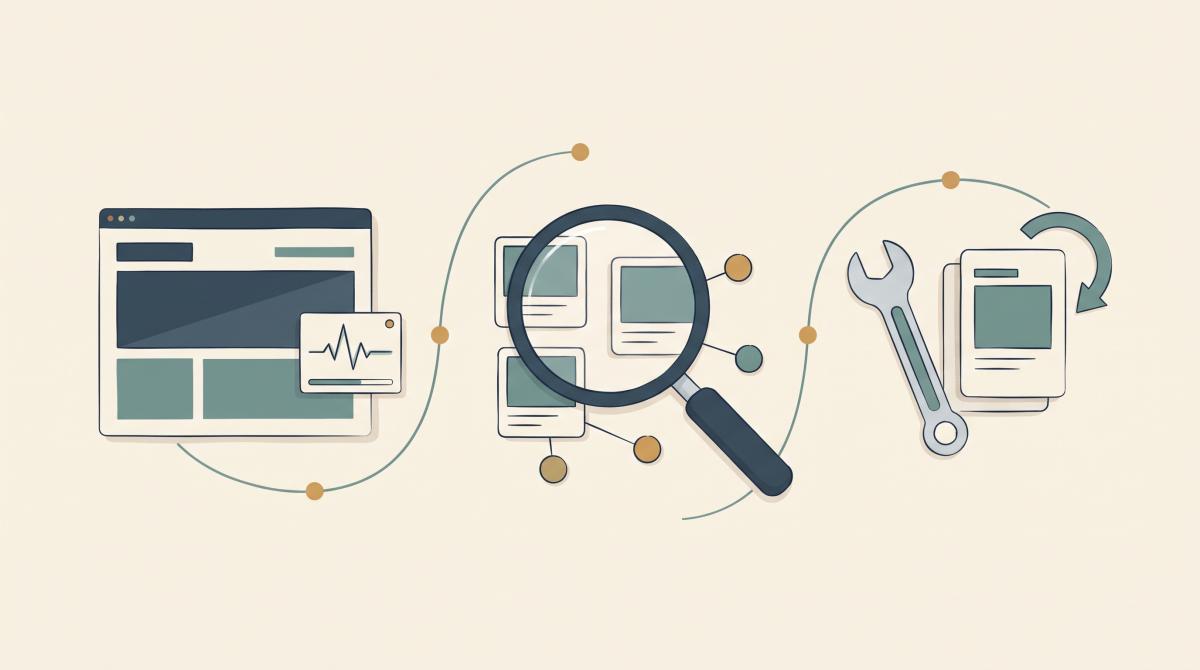
サイトの仕組みだけでなく、確認する人と対応する人も一緒に整理する。
サイトと管理者の一覧を作る
本体サイトだけでなく、採用サイト、キャンペーンサイト、検証用サイトも一覧にする。CMS、追加機能を担うプラグイン、サーバー、外部サービス、管理会社、保守期限をひもづける。フォームの送信先と保存先も記載する。
確認の到達点は、各サイトの管理者と連絡先が分かり、不明な項目には確認担当と確認日が入っていること。 最初から完璧な台帳にする必要はない。使っていないサイトや機能も、保存の必要性と停止を判断する担当者を一覧に残す。
人とシステムの権限を点検する
CMSやクラウドの管理者を確認し、多要素認証の有無を調べる。退職者や契約が終了した委託先のアカウント、使わなくなった管理権限も洗い出す。
外部サービスへ接続するAPIキーなどの認証情報は、担当者のログインとは別に点検する。秘密として扱うキーが公開コードやブラウザーへ配信するファイルに含まれていないか、利用先や権限を制限できるかを確認する。GoogleもAPIキーについて、公開コードへの埋め込みを避けること、不要なキーの削除、利用制限と監視を推奨している。
到達点は、管理権限と認証情報の一覧に、必要性・管理責任者・是正担当が記録されていること。 不要な権限の削除やキーの変更は、接続先への影響を確かめて実施する。
通知から判断までの連絡経路を確認する
サイトが表示されるかの監視と、不正な変更や情報流出を見つける監視は、対象が異なる。何を監視し、何は対象外かを保守会社に確認する。通知先、確認担当、夜間・休日の扱い、調査に使える記録の保存期間も書き出す。
到達点は、問い合わせフォームが止まったという想定で、最初の通知先、調査担当、公開停止を判断する人をたどれること。 不在時の代行者も確認する。自動通知が24時間動いていても、人が24時間対応する契約とは限らない。
四半期で整える三つのこと
更新と検証の手順を一度通す
CMS本体に加え、テーマ、プラグイン、開発用の部品も更新対象として把握する。WordPressの公式ガイドも、更新の継続、信頼できる入手元、バックアップと復旧の準備を基本として挙げている。
制作・保守会社と、更新前に誰が影響を調べ、何をテストし、失敗したらどう戻すかを決める。主要ページの表示、フォーム送信、必要な外部連携を確認項目にする。自動更新を使う場合も、その結果を確認する担当者を決める。
到達点は、合意した更新を検証環境で試し、確認結果と戻し方を記録したうえで、本番反映の担当と承認者が分かること。 四半期は体制づくりの目安であり、緊急の修正をその時期まで待つという意味ではない。
復元できる範囲を試して確かめる
サイトのコード、記事、画像、フォームで受け付けた情報を分けて考える。コードを前の版に戻せても、削除された記事や受付データまで戻るとは限らない。保存対象と期間、復元する手順、復元後の確認をそろえる。
IPAの「中小企業の情報セキュリティ対策ガイドライン」第4.0版では、基本対策が「情報セキュリティ6か条」となり、バックアップが追加されている。取得しているかに加え、自社の運用では何を復旧できるかを確かめたい。
到達点は、本番への影響や個人情報の扱いを確認した検証環境で、対象を絞った復元を試し、戻せた範囲と戻せなかった範囲を記録すること。 復元後の表示やフォームの確認まで含める。
保守対象と構成を同じ条件で比較する
点検の結果、保守対象が多すぎる、古い仕組みを更新し続けるのが難しい、と分かることもある。その場合は、担当者の作業を増やす以外の方法も検討したい。
たとえば、会社情報や記事の発信が中心のサイトなら、ページをあらかじめ生成して配信し、編集用のCMSを分ける構成が選択肢になる。公開側で動かす処理を減らせば、その部分の保守対象や攻撃の入口を減らせる。
ただし、構成を変えても管理は残る。CMSのアカウント、公開用の権限、利用部品、フォーム、外部連携には引き続き対応が必要だ。会員機能や複雑な検索など、動的な処理が必要なサイトもある。静的化やサーバーレスという言葉だけで安全性を決めることはできない。
現状のまま保守する、部品や機能を整理する、新しい基盤へ移行する。到達点は、必要な機能、費用、社内の作業時間を同じ項目で比較し、採用する案と保留する理由を記録すること。 移行を決めた場合も、切り替えるまでは旧サイトの保守が必要だ。
続けるための体制を決める
Web担当者が問題を見つけても、予算や判断権限がなければ対応は進まない。経営側には、少なくとも次の3点を決めておいてほしい。
- 問い合わせや採用応募が止まったとき、どの程度の影響があるか。
- 緊急時に誰が公開停止や追加費用を判断し、不在時は誰が代わるか。
- 日常の更新・保守を、どの予算と体制で続けるか。
保守契約も、月額だけでは比較しにくい。更新、検証、監視、連絡、復旧のどこまでを含み、どこから追加対応になるのか。同じ条件を並べて、社内に残る仕事まで確認する必要がある。
AI開発支援ツールを利用する場合は、本番への公開や重要な設定変更をどこまで任せるかを決める。未知の部品や設定を、そのまま信用して実行しないためのレビューも工程に残す。
到達点は、日常の保守と緊急対応の責任分担、判断権限、点検日が文書になり、関係者で共有されていること。 担当者や委託先が変わったときにも、一覧と手順を更新する。
この先の一年から二年に備える
NCSCは2026年11月3日の評価で、2028年を見据えた三つのシナリオを示し、起こり得る可能性であって予測ではないと説明している。
攻撃の変化が続くとしても、個別の手法をすべて予測することは難しい。ここから一年から二年を考えるなら、サイトや委託先が変わっても、管理対象と責任分担を更新できる状態を持っておきたい。
一覧、変更の記録、復元を試した結果を継続して残す企業は、新しい問題が報告されたときも、調査の出発点をそろえやすくなる。AIを使う開発工程が増える場合には、どの操作を任せ、人がどこで確認するかという記録も、この運用に加わるだろう。これは将来の安全を保証する予測ではなく、変化に対応するための準備である。
まず今週、自社サイトの一覧を開き、管理者と連絡先が空欄になっているところから埋めてほしい。
公開後も任せられるWebチームを
ここまでの確認事項を、兼任のWeb担当者だけで続けるのは簡単ではない。制作会社、サーバー会社、CMSの提供元に相談先が分かれていると、調整そのものが負担になる。
当社の『アンタイプクラウド』は、こうした課題に向けて、新しい基盤への再構築・移行と、公開後の運営を一体で支援するサービスだ。サイトをつくったチームが、合意した範囲で保守・報告・改善を継続する。既存サーバーをそのまま保守するサービスではなく、構成と運用体制をあわせて見直す選択肢として考えていただきたい。
必要な対応は、サイトの役割や現在の状態によって異なる。監視対象、対応時間、バックアップと復旧の範囲も、契約前に具体的に確認する。
AIによって攻撃側の作業が速くなるとき、企業のWeb運用にも、確認から対応までを滞らせない準備が求められる。まずは、自社サイトを何が支え、誰が管理し、問題が起きたら誰が動くのか。その一覧をつくるところから始めてみてほしい。
現状の整理や移行の必要性から相談したい方は、アンタイプへお問い合わせください。
参考情報
- GTIG AI Threat Tracker: From Prompting to Autonomy – The Evolution of Adversarial AI(Google Threat Intelligence Group、2026年9月8日):6時間未満の個別キャンペーン、DUSTMAKER、完全自律型の攻撃についての観測範囲。
- Impact of AI on cyber threat from now to 2027(NCSC、2025年5月7日):AIによるサイバー脅威の変化についての将来評価。
- Artificial intelligence and cyber intrusion(NCSC、2026年11月3日):2028年を見据えた三つのシナリオ。将来の出来事を断定する予測ではない。
- The impact of AI on cyber threat(NCSC Annual Review 2026、2026年11月3日):攻撃工程でのAI利用と、人が関与する役割についての評価。
- Hardening WordPress(WordPress公式):更新、入手元、バックアップ・復旧などの基本対策。
- Best practices for managing API keys(Google Cloud):APIキーの利用制限、公開回避、削除・監視。
- 中小企業の情報セキュリティ対策ガイドライン(IPA):第4.0版と、バックアップを含む基本対策。


